绕过 Firefox 的 DoH 限制:用 Blocky 实现按域名分流解析

在国内不开 VPN 的情况下无法访问 LINUX DO 论坛,开 VPN 的情况下登录用户在一段时间后将被要求重新登录,不登录无法访问需要等级的主题,还无法使用搜索功能。在 OAIFree 这个域名换了个方式跟大家见面这篇帖子中 Neo 给出了一种使用 DoH 访问 LINUX DO 的方法:将 https://xxx.ddd.oaifree.com/query-dns(xxx 可以替换为任意字符)配置到 Firefox 的“基于 HTTPS 的 DNS”。

配置“基于 HTTPS 的 DNS”

在 Firefox “设置”中选择“隐私与安全”,找到“基于 HTTPS 的 DNS”,展开“高级设置”
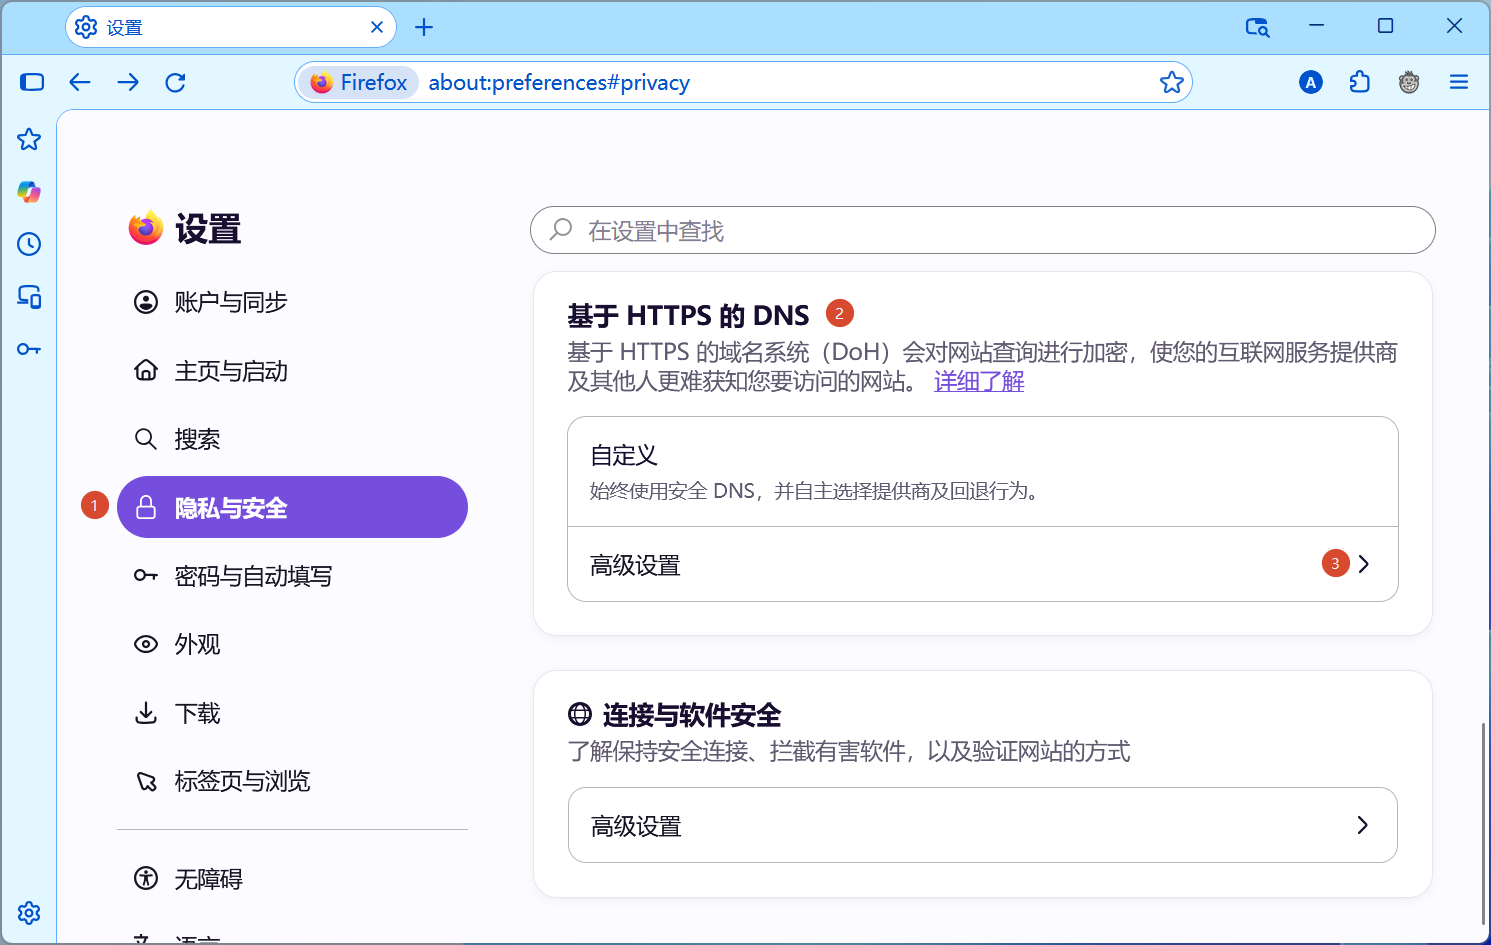
选择“自定义”类型,“自定义”提供方,配置提供方地址
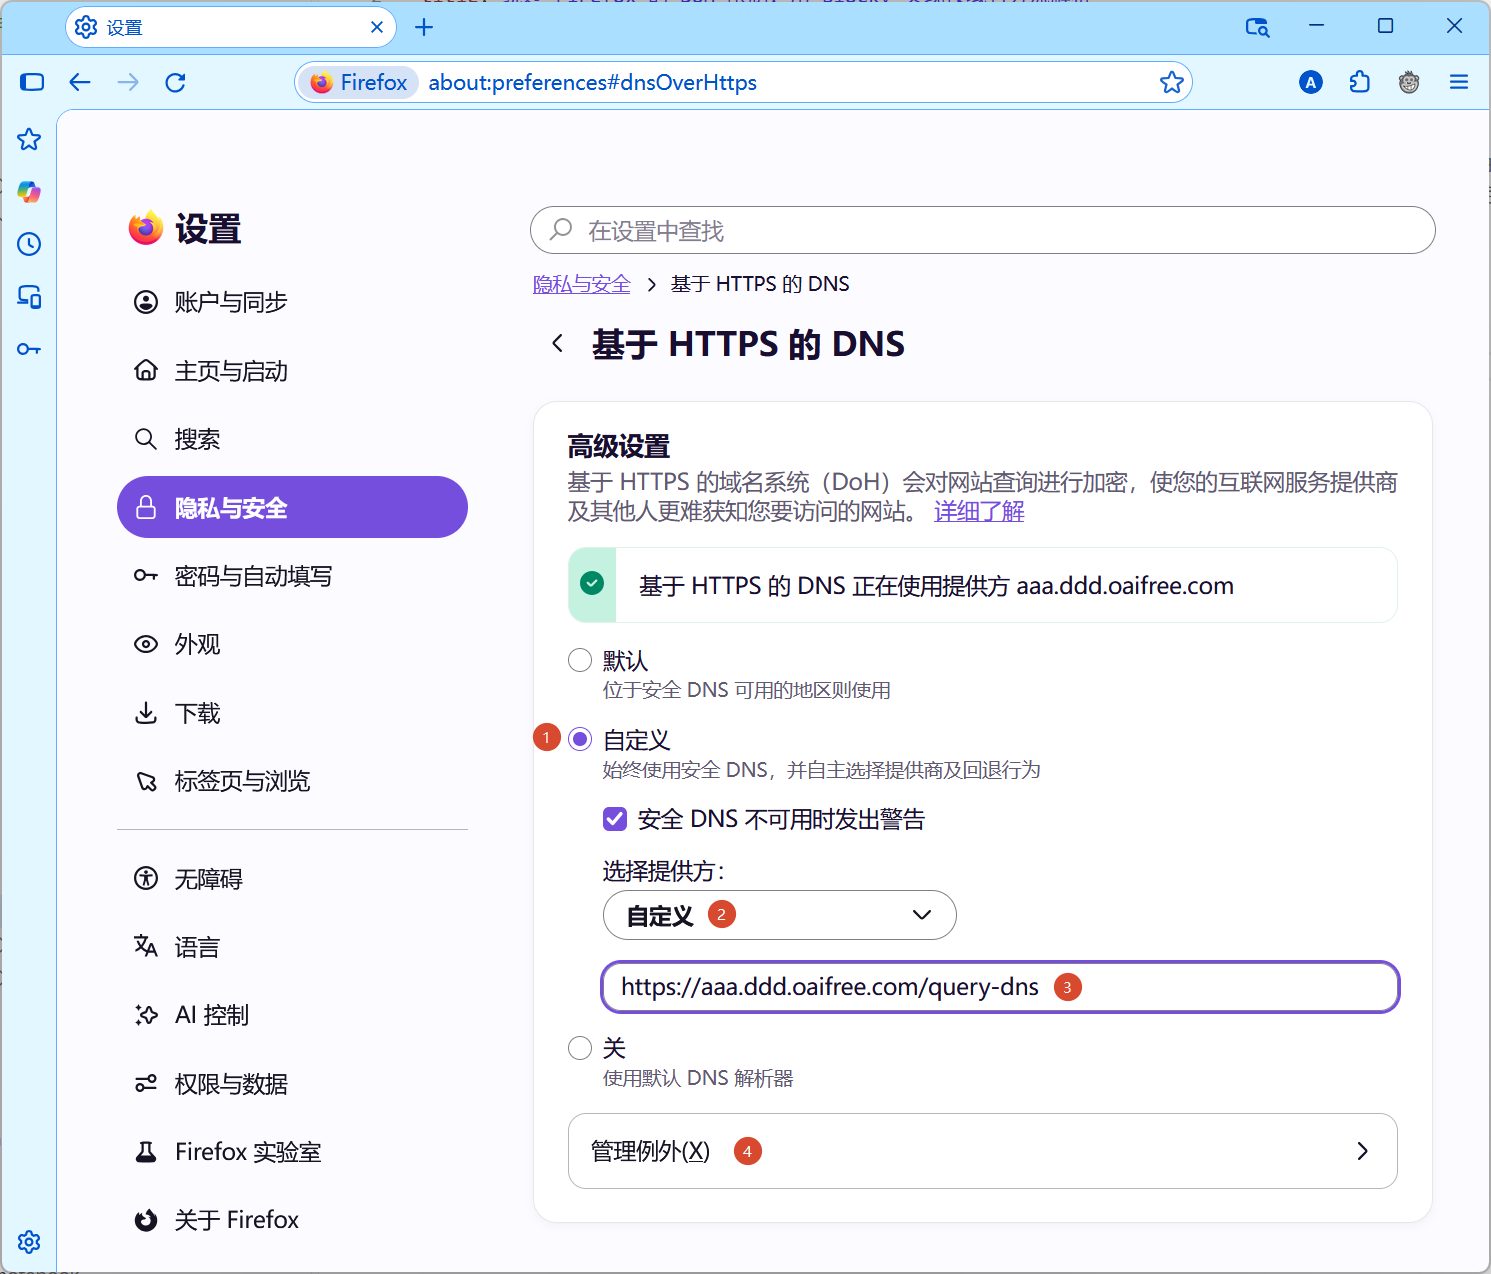
Firefox 本身不支持“白名单”模式,即配置某些域名走 DoH 其他域名默认不走,它只支持通过“管理例外”配置不走 DoH 的域名,而 Blocky 通过 Conditional DNS resolution 解决了这个问题。

用 Blocky 实现按域名分流解析

下载 blocky_v0.36.0_Windows_x86_64.zip,解压到任意目录,以下称工作目录,比如 D:\Program Files\blocky_v0.36.0。在工作目录创建 config.yml 文件,内容如下所示

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
# 1. 开启 DoH 监听端口(供 Firefox 连接)
ports:
https: 443
dohPath: /query-dns

# 2. 定义默认上游(供“其他所有域名”使用)
upstreams:
groups:
default:
- 1.1.1.1
- 8.8.8.8

# 3. 关键:条件转发(Conditional Forwarding)
conditional:
mapping:
linux.do: https://aaa.ddd.oaifree.com/query-dns

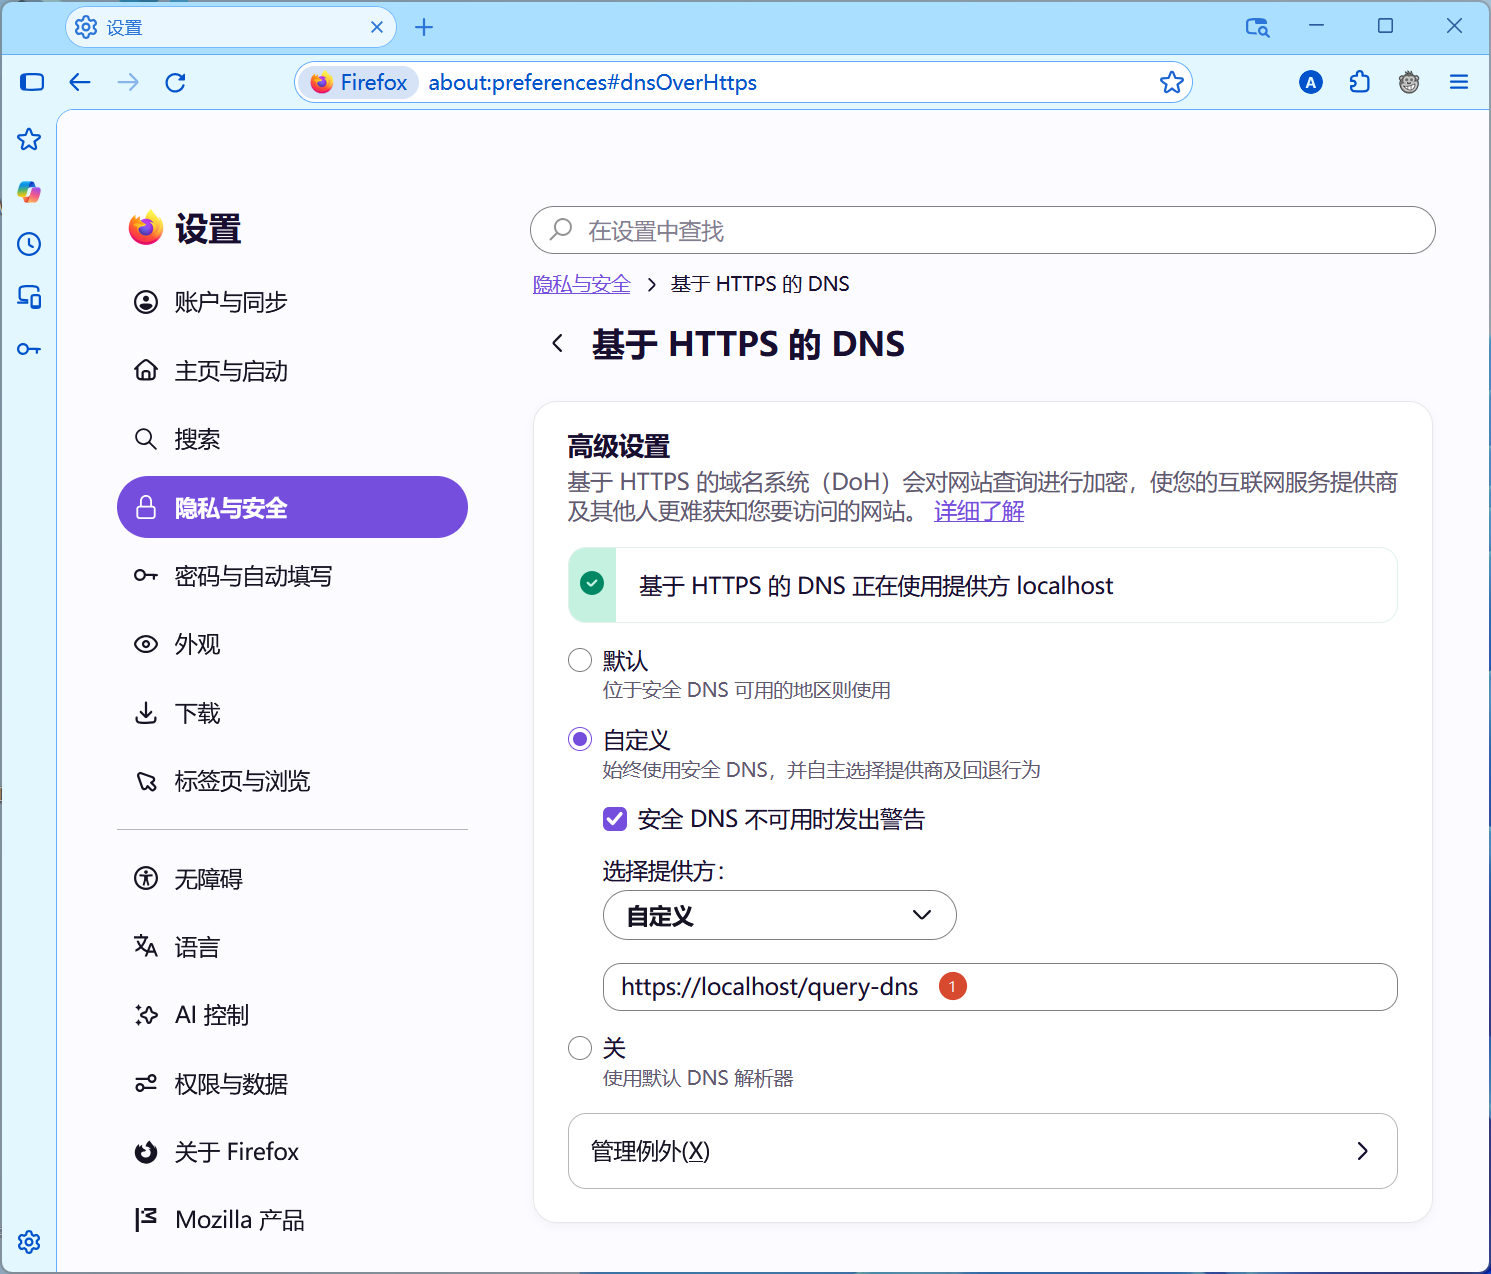
然后在工作目录使用 ./blocky.exe --config ./config.yml 启动 Blocky 服务,参考上一节的方式配置 DoH,只是这次配置的是 Blocky 的 DoH 地址 https://localhost/query-dns
打开 Firefox 后控制台打印如下的错误日志,显示证书有问题

1
2
3
2026/11/19 19:33:51 http: TLS handshake error from 127.0.0.1:51822: remote error: tls: bad certificate
2026/11/19 19:33:51 http: TLS handshake error from 127.0.0.1:51824: remote error: tls: bad certificate
2026/11/19 19:33:51 http: TLS handshake error from 127.0.0.1:51823: remote error: tls: bad certificate

一种临时的解决方法是在 Firefox 访问 https://localhost 并接受有风险的访问
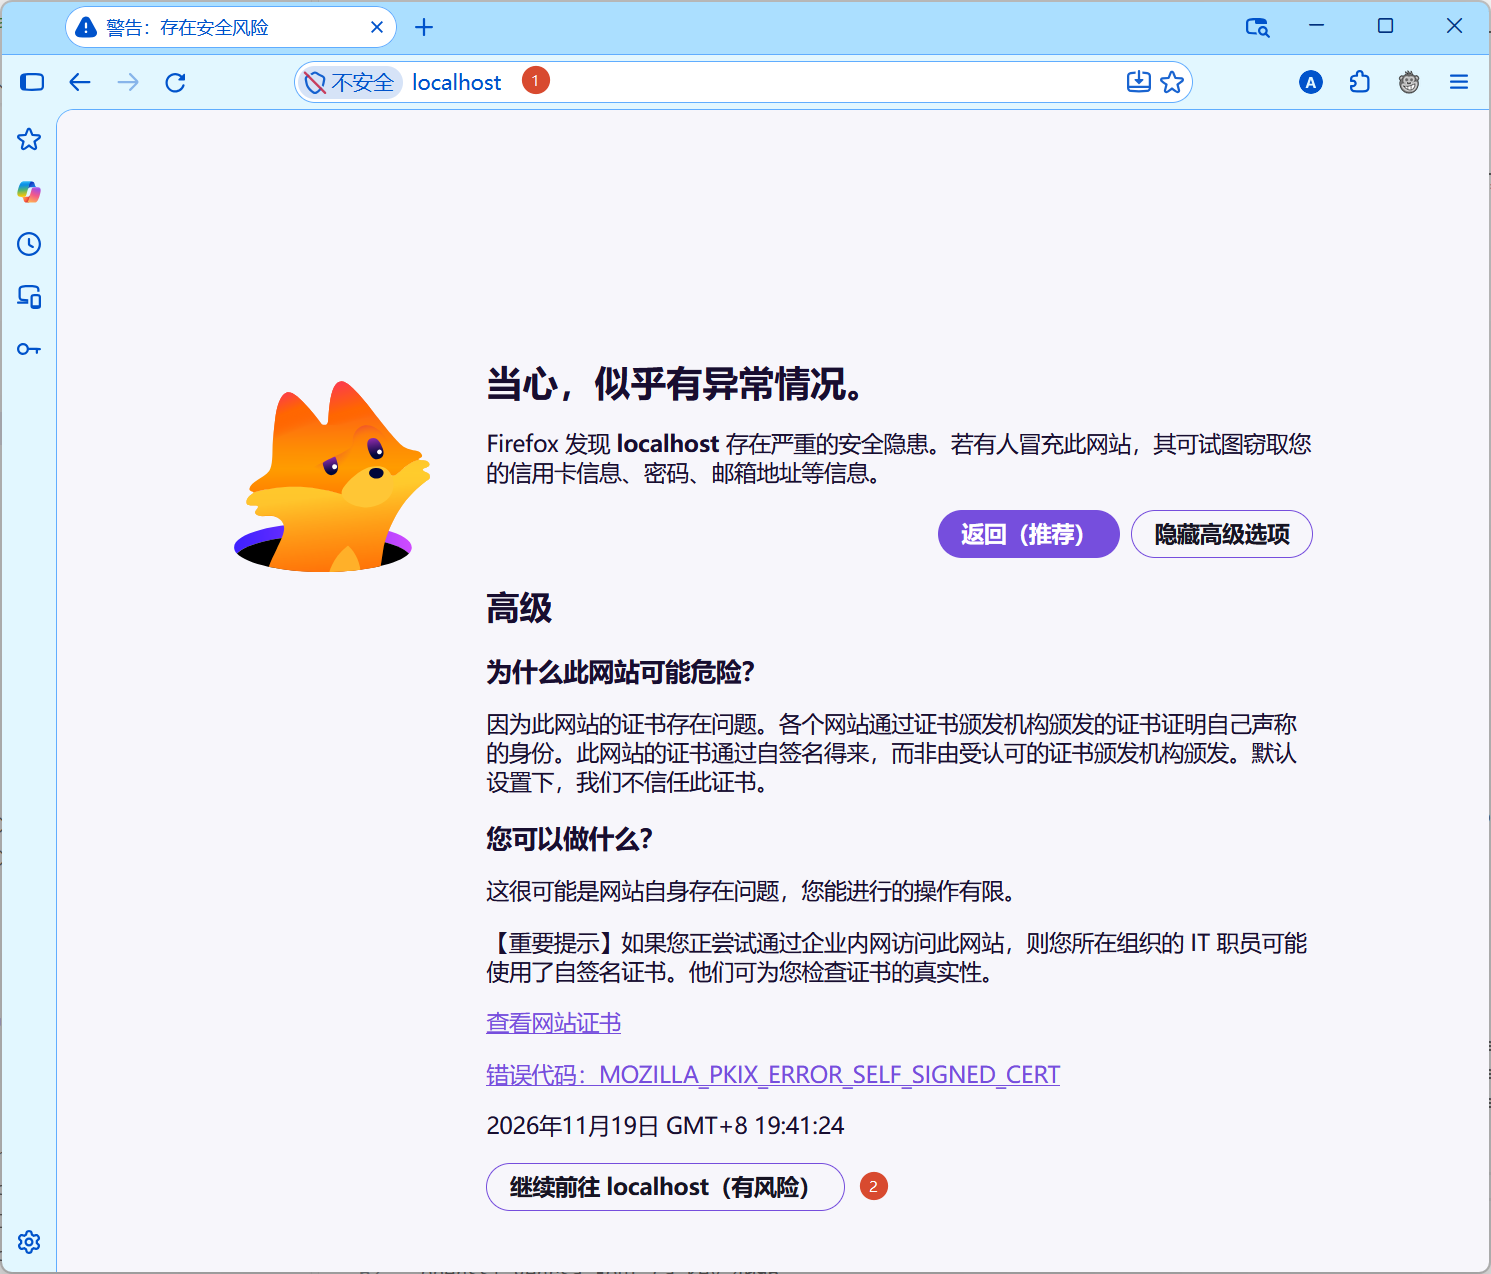
此时会显示如下的网页内容,然后就可以正常访问 https://linux.do

这种方式在 Firefox 或 Blocky 重启后会失效,每次都得这样操作依次,比较麻烦,另一种永久的解决方法是使用自签名证书。

生成 CA 与服务器证书

在 Blocky 工作目录打开 PowerShell,依次执行下面的语句生成自签名证书

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
# 1. 生成 CA 私钥和 CA 根证书(ca.crt 稍后导入 Firefox)
openssl genrsa -out ca.key 4096
openssl req -x509 -new -nodes -key ca.key -sha256 -days 3650 -out ca.crt -subj "/CN=Blocky Local CA"

# 2. 生成 Blocky 服务器的私钥和证书签名请求(CSR)
openssl genrsa -out blocky.key 2048
openssl req -new -key blocky.key -out blocky.csr -subj "/CN=localhost"

# 3. 创建扩展配置文件 blocky.ext
# 注意:如果 Blocky 不在本机,请把 IP.1 改为 Blocky 实际监听的地址
@'
authorityKeyIdentifier=keyid,issuer
basicConstraints=CA:FALSE
keyUsage = digitalSignature, keyEncipherment
extendedKeyUsage = serverAuth
subjectAltName = @alt_names
[alt_names]
DNS.1 = localhost
IP.1 = 127.0.0.1
'@ | Out-File -FilePath blocky.ext -Encoding ASCII

# 4. 用 CA 为 Blocky 签发服务器证书
openssl x509 -req -in blocky.csr -CA ca.crt -CAkey ca.key -CAcreateserial -out blocky.crt -days 3650 -sha256 -extfile blocky.ext

配置 Blocky 使用这些证书

在 config.yml 文件中配置 certFile 和 keyFile

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
# 0. 配置自签名证书
certFile: ./blocky.crt
keyFile: ./blocky.key

# 1. 开启 DoH 监听端口(供 Firefox 连接)
ports:
https: 443
dohPath: /query-dns

# 2. 定义默认上游(供“其他所有域名”使用)
upstreams:
groups:
default:
- 1.1.1.1
- 8.8.8.8

# 3. 关键:条件转发(Conditional Forwarding)
conditional:
mapping:
linux.do: https://aaa.ddd.oaifree.com/query-dns

重启 Blocky 使配置生效。

将 CA 证书导入 Firefox

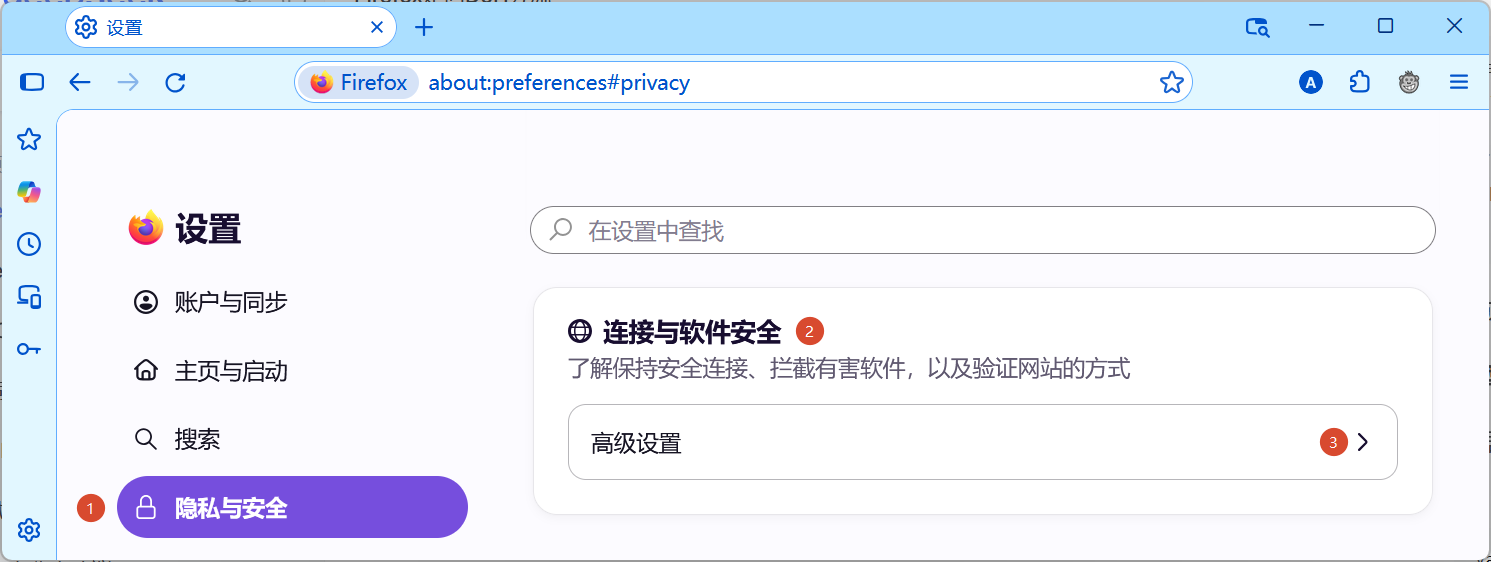
将 CA 证书导入 Firefox。在“设置-隐私与安全-连接与软件安全”点击“高级设置”
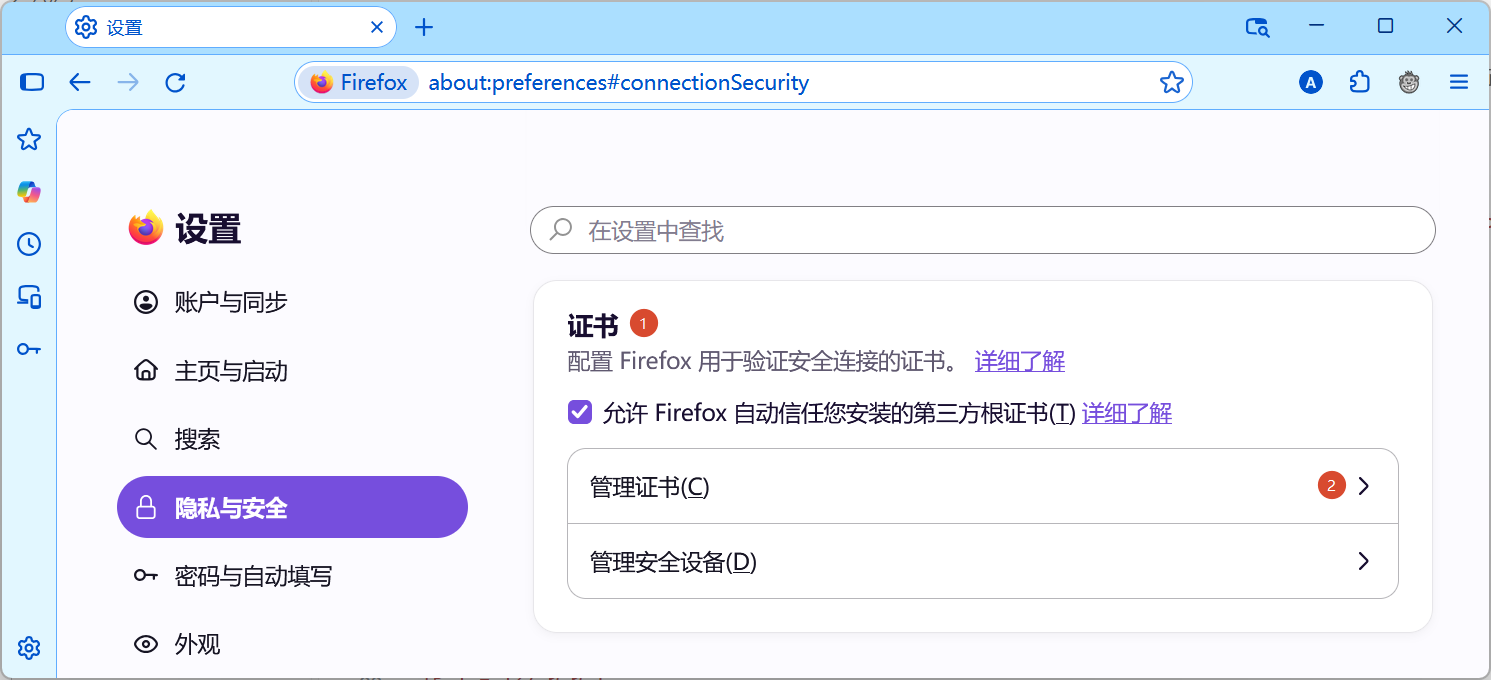
找到“证书-管理证书”进入“证书管理器”
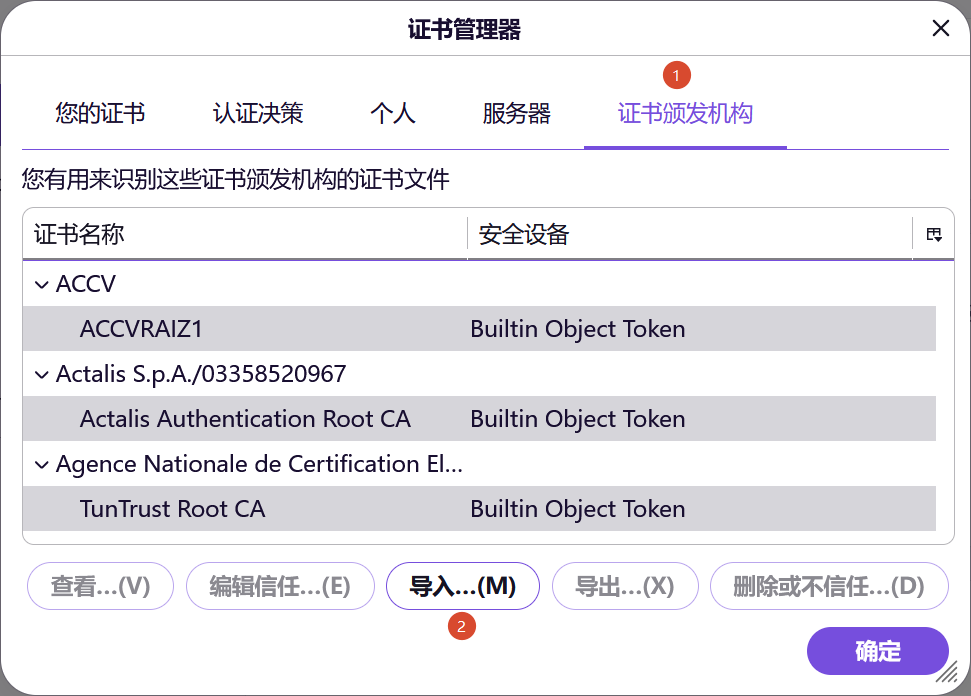
选择“证书颁发机构-导入”
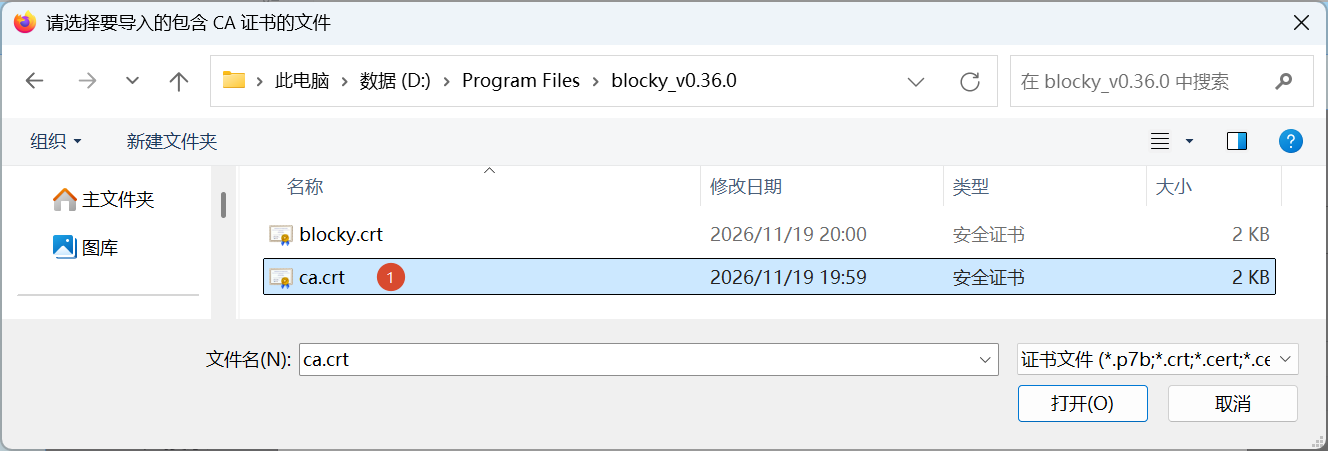
选择前面生成的 ca.crt
勾选“信任由此证书颁发机构来标识网站”
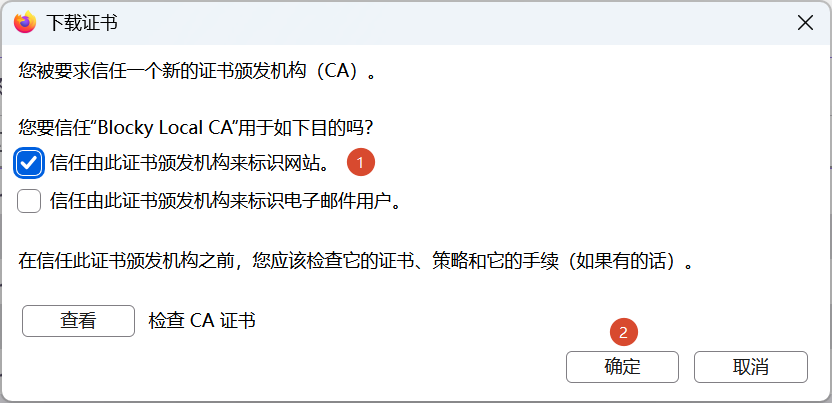
最后重启 Firefox 使设置生效。

完~